সরকারি সাইট বিভ্রাটে বাজারে বাড়ছে সাইবার ঝুঁকির আশঙ্কা
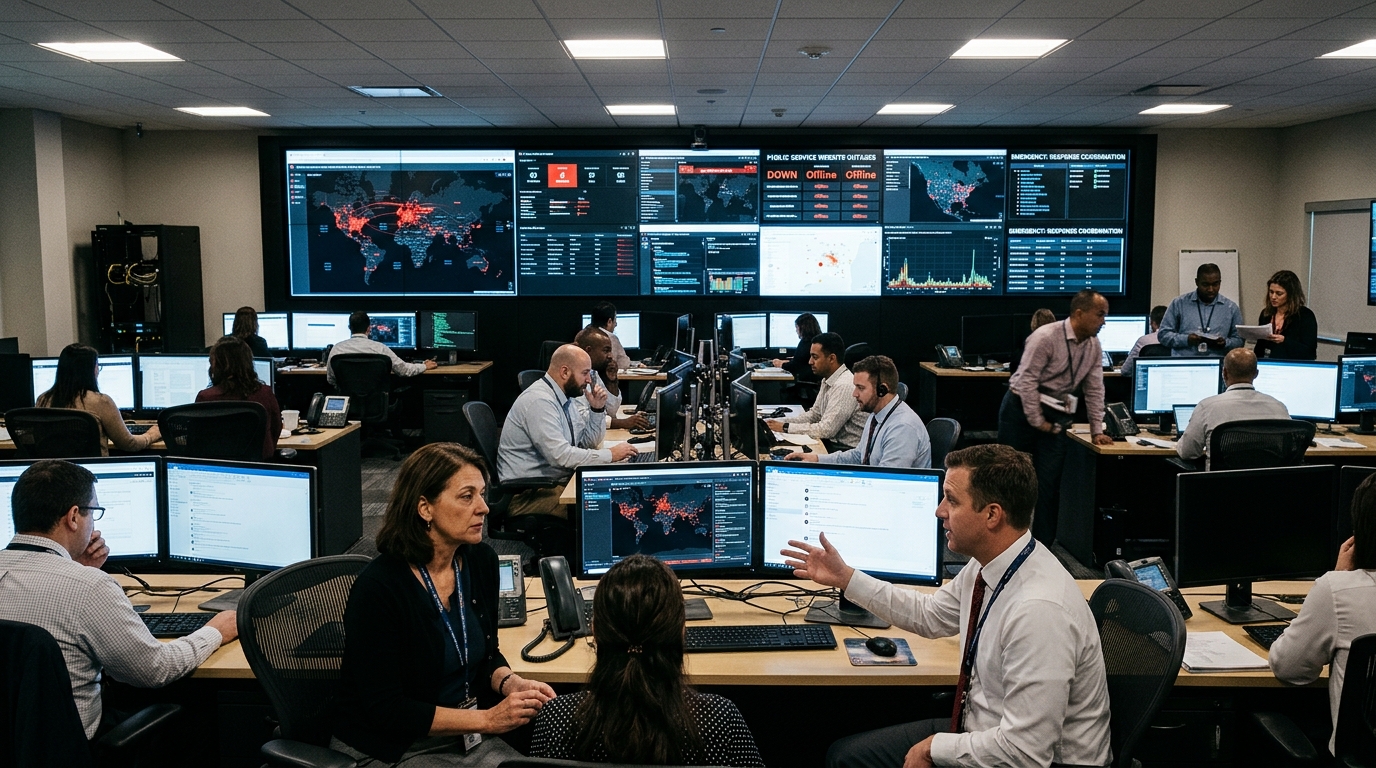
কৃত্রিম বুদ্ধিমত্তার টুলের মাধ্যমে একটি সফটওয়্যার ত্রুটি ধরা পড়ার পর সরকারি ওয়েবসাইটগুলির একের পর এক বিভ্রাট মনে করিয়ে দিচ্ছে যে সাইবার ঝুঁকি আর শুধু প্রযুক্তির গল্প নয়, এটি ক্রমশ অর্থনীতি ও প্রাতিষ্ঠানিক বাজারের বিষয় হয়ে উঠছে। Investing.com-এর মতে, AI-চিহ্নিত একটি দুর্বলতার জেরে বিস্তৃত নিরাপত্তা-সংকট তৈরি হওয়ায় সরকারি ওয়েবসাইটগুলি বন্ধ হয়ে যায়, ফলে ঝুঁকি নিয়ন্ত্রণে আনতে সরকারি খাতের অপারেটরদের দ্রুত পদক্ষেপ নিতে হয়।
শিরোনামে ওয়েবসাইটের কথা থাকলেও, এর বৃহত্তর তাৎপর্য ডিজিটাল পরিকাঠামোর ওপর আস্থা নিয়ে। নিয়ন্ত্রণ, ক্রয়প্রক্রিয়া, কর প্রশাসন, আইনি নথি জমা, শুল্ক প্রক্রিয়া ও তথ্য প্রচারের জন্য বাজার ক্রমশ নিরবচ্ছিন্ন সরকারি ব্যবস্থার ওপর নির্ভরশীল। কোনো সাইবার ত্রুটি যদি এতটাই গুরুতর হয় যে সরকারি সাইট অফলাইনে চলে যায়, তাহলে বিনিয়োগকারী ও নীতিনির্ধারকেরা প্রশ্ন তুলতেই পারেন—একই দুর্বলতা কি প্রশাসনিক বা আর্থিক ব্যবস্থার আরও গভীরে রয়েছে?
প্রযুক্তি খাতের বাইরেও কেন এটি গুরুত্বপূর্ণ
জনপরিকাঠামোর সঙ্গে যুক্ত সাইবার ঘটনা এমনভাবে অর্থনৈতিক কর্মকাণ্ডে প্রভাব ফেলতে পারে, যা শেয়ারবাজারের সূচকে সঙ্গে সঙ্গে ধরা পড়ে না। যদি কোনো সংস্থা তাদের মূল সিস্টেমে প্রবেশাধিকার হারায়, তাহলে লাইসেন্স, বাণিজ্য নথিপত্র, ভাতা প্রদান, আদালতের নথি বা কমপ্লায়েন্স প্রক্রিয়ায় দেরি ছড়িয়ে পড়তে পারে। সীমান্ত পেরিয়ে ব্যবসা করা সংস্থাগুলির ক্ষেত্রে, সময় ও নথিপত্র যেখানে অত্যন্ত গুরুত্বপূর্ণ, সেখানে এটি বড় ঘর্ষণ তৈরি করতে পারে।
এই ঘটনায় AI-এর ভূমিকার কারণে বাজারে এর প্রাসঙ্গিকতা আরও বেড়েছে। Investing.com জানিয়েছে, AI-ই ত্রুটিটি শনাক্ত করেছে, যা এমন এক দ্বৈত-ব্যবহারের বাস্তবতা দেখায় যাকে উপেক্ষা করা প্রতিষ্ঠানগুলির পক্ষে ক্রমশ কঠিন হচ্ছে। যে ধরনের টুল রক্ষাকারীদের সফটওয়্যারের দুর্বলতা খুঁজতে সাহায্য করতে পারে, একই ধরনের টুল আক্রমণকারীদেরও শোষণযোগ্য সিস্টেম চিহ্নিত করার গতি বাড়িয়ে দিতে পারে। ফলে patch management, software auditing এবং operational resilience-এর মানদণ্ড আরও কঠোর হয়ে যাচ্ছে।
ওয়েবসাইট বিভ্রাট থেকে পদ্ধতিগত উদ্বেগ
সব ওয়েবসাইট বিভ্রাটই পদ্ধতিগত ঘটনার রূপ নেয় না। তবে সরকারি ব্যবস্থার সঙ্গে যুক্ত ঘটনা প্রায়ই শক্তিশালী সংকেত বহন করে। এগুলি vendor management, software supply chain বা পুরনো IT architecture-এর দুর্বলতা সামনে আনতে পারে। সরকারি খাতের সাইবার নিরাপত্তা নিয়ে আস্থা কমতে থাকলে, তার ফল হতে পারে ঠিকাদারদের ওপর বাড়তি নজরদারি, resilience-এ বেশি খরচ এবং critical infrastructure operators-দের জন্য আরও কঠোর নিয়ন্ত্রক পরিবেশ।
এখানেই এই ঘটনা আর্থিক বাজারের সঙ্গে মিশে যায়। যে সংস্থাগুলি সরকারি ইন্টারফেসের ওপর বেশি নির্ভরশীল, তারা প্রশাসনিক বিলম্বের মুখে পড়তে পারে। প্রযুক্তি vendors-দের দুর্বল কোডের এক্সপোজার নিয়ে পর্যালোচনার মুখোমুখি হতে হতে পারে। আর নীতিনির্ধারকেরা disclosure standards, cyber audits বা ডিজিটাল প্রতিরক্ষায় emergency procurement নিয়ে দ্রুত পদক্ষেপ করতে পারেন।
পরিকাঠামোগত ভঙ্গুরতা নিয়ে crypto খাতও একটি সমান্তরাল শিক্ষা দেয়। Cointelegraph আলাদাভাবে জানিয়েছে যে CertiK সতর্ক করেছে, কিছু Big Tech eMudhra fixes-এর পরও crypto bots ঝুঁকির মুখে থাকতে পারে। এটি ভিন্ন ক্ষেত্র, তাই সরকারি সাইট বিভ্রাটের ঘটনার সঙ্গে এক করে দেখা উচিত নয়, তবে একটি বড় সত্যকে জোরদার করে: software trust, authentication এবং patching এখন সরকারি ও বেসরকারি—উভয় ডিজিটাল ব্যবস্থাতেই মূল ইস্যু।
ম্যাক্রো থিম হিসেবে সরকারি খাতের সাইবার ঝুঁকি
MarketPro-এ পাঠকদের তথ্য বলছে, cross-asset প্রভাবযুক্ত macro-first গল্পগুলির প্রতি আগ্রহ বেশি, এবং cyber resilience ক্রমশ সেই তালিকায় জায়গা করে নিচ্ছে। সরকারি ব্যবস্থায় বিভ্রাট তখনই ম্যাক্রো-গুরুত্বপূর্ণ হয়ে ওঠে, যখন তা বাণিজ্য ব্যাহত করে, সরকারি ব্যয়ের অগ্রাধিকার বদলে দেয় বা জরুরি নিরাপত্তা পদক্ষেপে বাধ্য করে। এমন এক পৃথিবীতে, যেখানে সরকার ক্রমেই বেশি পরিষেবা ডিজিটাল মাধ্যমে দিচ্ছে, operational resilience অর্থনৈতিক resilience-এরই অংশ।
এর একটি বাজেট-সংক্রান্ত দিকও আছে। বড় মাপের remedial পদক্ষেপে প্রায়ই জরুরি procurement, স্বাধীন পর্যালোচনা এবং দ্রুত modernization spending দরকার হয়। এতে cybersecurity industry-এর কিছু অংশ উপকৃত হতে পারে, আবার একই সঙ্গে সামনে আসে যে বহু সংস্থা এখনও এমন পুরনো সিস্টেমের ওপর নির্ভরশীল, যেগুলিকে দ্রুত patch করা কঠিন।
এবার নজরে কী থাকবে
- ত্রুটির পরিধি: সমস্যা কি শুধু সরকারি ওয়েবসাইটে সীমাবদ্ধ, নাকি আরও সংবেদনশীল back-end systems-এও পৌঁছেছে।
- সংস্থাগুলির প্রকাশ: কোন কোন পরিষেবা প্রভাবিত হয়েছে তা নিয়ে স্বচ্ছতা আস্থা নির্ধারণ করবে।
- Procurement ও নিয়ন্ত্রণ: vendors ও contractors-দের জন্য সরকার cyber standards আরও কঠোর করতে পারে।
- পরোক্ষ প্রভাব: filing, payment বা approval-এ দেরি হলে ঘটনাটি অর্থনৈতিকভাবে আরও গুরুত্বপূর্ণ হয়ে উঠবে।
Investing.com-এর প্রতিবেদনে যেমন শিরোনাম উঠে এসেছে, তার ভিত্তিতে তাৎক্ষণিক শিক্ষাটি হল—AI দুর্বলতা শনাক্তকরণের গতি ও পরিসর বদলে দিচ্ছে, আর সরকারি প্রতিষ্ঠানগুলি সেই বাস্তবতার জন্য হয়তো যথেষ্ট প্রস্তুত নয়। নিরপেক্ষ দৃষ্টিভঙ্গি: বিভ্রাট যদি front-end systems-এই সীমাবদ্ধ থাকে, বাজারে প্রভাব সামান্য হতে পারে; কিন্তু ত্রুটি যদি গভীরতর পরিকাঠামোগত দুর্বলতা প্রকাশ করে, তবে cyber resilience বড় অর্থনৈতিক ও নীতিগত থিম হয়ে উঠতে পারে।
মার্কেটপ্রোর প্রতিবেদনগুলো প্রকাশিত বাজার সংবাদের AI-সহায়ক বিশ্লেষণ। এটি বিনিয়োগ পরামর্শ নয়।